GDPR vs NIS2 vs ISO27001
GDPR vs NIS2 vs ISO 27001: giungla di sigle o strumenti preziosi?
GDPR vs NIS2 vs ISO 27001: giungla di sigle o strumenti preziosi? La risposta è: SI, parole come GDPR o NIS2 possono apparire come una complessa “giungla di sigle” ma in realtà si tratta di veri e propri strumenti di difesa e protezione oltre che dei veri e propri adempimenti obbligatori per due pilastri fondamentali del moderno vivere civile, unitamente ad un potente strumento di certificazione nel mondo aziendale
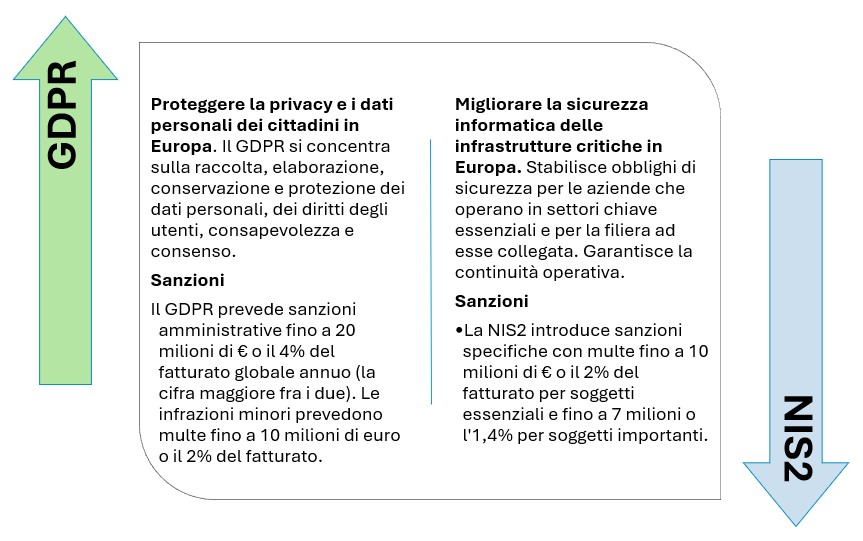
– GDPR (Privacy): Protegge i dati personali degli individui e si concentra sul “trattamento” corretto di tali informazioni.
– NIS2 (Resilienza): Protegge la sicurezza delle reti e dei sistemi informatici che gestiscono i dati, garantendo la continuità operativa dei servizi essenziali. Con la NIS2 si introduce anche l’obbligatorietà di notifica presso ACN (Agenzia per la sicurezza Nazionale) con delle scadenze definite es. 24 ore , 72 ore ecc..
– ISO 27001: lo standard internazionale principale per la gestione della sicurezza delle informazioni, definendo i requisiti per un Sistema di Gestione della Sicurezza delle Informazioni (SGSI/ISMS).
Qual’è l’obiettivo comune?
Creare un ambiente digitale sicuro, imponendo obblighi di notifica degli incidenti e gestione del rischio, sebbene con finalità diverse (privacy vs continuità), in un quadro di integrazione strategica, infatti non vanno visti come due come due obblighi separati ma grazie all’l’integrazione tra NIS2 e GDPR possiamo trasformare gli obblighi (la compliance) in un vantaggio competitivo.
L’adozione della ISO 27001 non è un adempimento di legge come i primi due ma rende le aziende conformi, sicure e certificabili da enti terzi.
Differenze tra GDPR e NIS2
Differenze tra NIS2 e ISO 27001
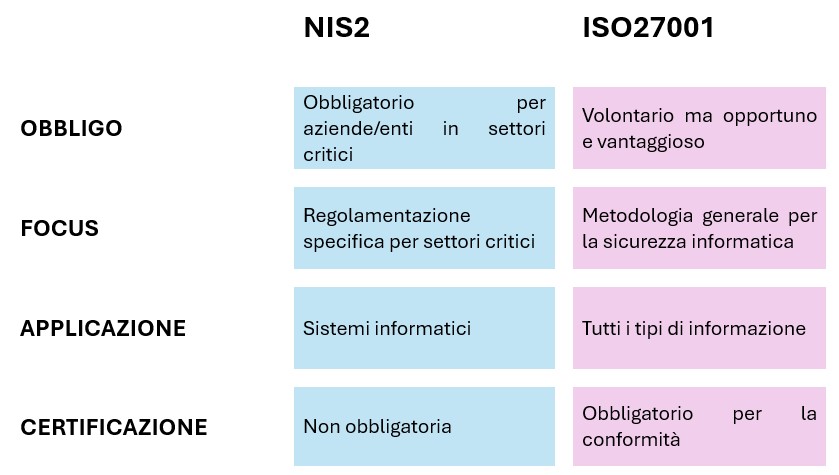
Vantaggi integrazione NIS2 e ISO 27001
Perchè si crea una potente sinergia? La ISO 27001 offre il sistema di gestione (ISMS) strutturato per implementare le misure organizzative, mentre la NIS2 impone gli obblighi legali e la governance. Insieme, garantiscono le conformità alle normative, coprono sia la parte tecnica che quella di processo, in questo modo si riducono i rischi cyber e migliorano la resilienza operativa.
Punti Chiave
- Copertura Completa (Compliance + Sicurezza): La ISO 27001 copre la sicurezza dei processi, mentre la NIS2 aggiunge requisiti specifici su notifica incidenti (entro 24-72 ore), gestione dei rischi della catena di approvvigionamento e responsabilità del management.
- Riduzione dell’Effort: Molti controlli richiesti dalla NIS2 sono già inclusi nell’Allegato A della ISO 27001. Usare la certificazione ISO facilita l’adeguamento alla direttiva.
- Approccio basato sul Rischio: Entrambi i framework impongono un’analisi dei rischi, di conseguenza assicurano che le risorse siano focalizzate sulla protezione delle infrastrutture critiche.
- Vantaggio Competitivo e Fiducia: Dimostra a clienti e partner di avere un alto standard di sicurezza, di conseguenza aumenta la reputazione da parte delle filiere dei soggetti essenziali e importanti.
- Responsabilità del Management: La NIS2 rende i vertici aziendali responsabili della conformità, e la ISO 27001 fornisce le procedure per una corretta governance.
con il contributo di Stefano Grassi e Pasquale Valle presso Trinity s.r.l.